
فهرست مطالب
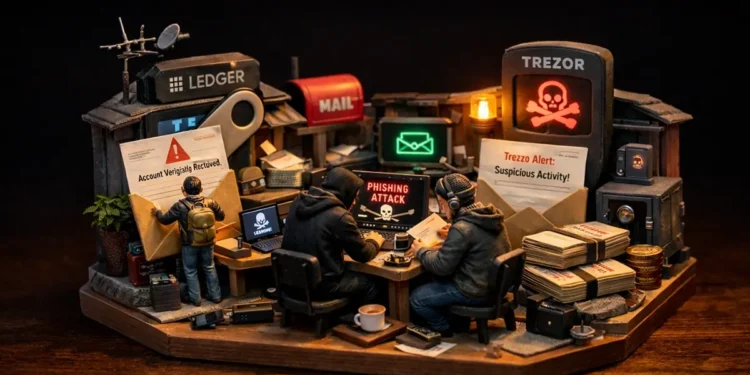
کاربران دو کیف پول ارز دیجیتال لجر و ترزور گزارش کردهاند که نامههایی مشکوک به درب منزل آنها از طرف شرکتهای لجر و ترزور رسیده که عبارت بازیابی (Recovery Phrase) آنها را درخواست کرده است. طی این نامهها، مهاجمان کاربران را به تایید یک تراکنش یا اضافه کردن یک لایه امنیتی از طریق اسکن کد QR ترغیب میکنند. به این ترتیب، با دریافت اطلاعات کاربران، وارد حساب آنها میشوند و دارایی آنها را به سرقت میبرند.
خلاصه خبر
-
کلاهبرداران رمزارزی در سال ۲۰۲۶ روش جدیدی را آغاز کردهاند و اینبار با ارسال نامههای فیزیکی جعلی کاربران لجر و ترزور را هدف گرفتهاند.
-
این نامهها کاربران را به اسکن کد QR و وارد کردن عبارت بازیابی کیف پول ترغیب میکنند.
-
لجر و ترزور بهطور رسمی اعلام کردهاند که هرگز عبارت بازیابی را از کاربران درخواست نمیکنند.
-
طبق گزارش SlowMist، تنها در دو ماه ابتدایی سال جاری بیش از ۶۹ میلیون دلار از بازار رمزارزها سرقت شده است.
کلاهبرداری جدید با نامههای فیزیکی؛ اینبار درِ خانه کاربران
در سالهای گذشته، کلاهبرداریهای رمزارزی بیشتر به ایمیلهای جعلی، ایردراپهای تقلبی یا اپلیکیشنهای مخرب محدود میشد، اما حالا کلاهبرداران یک قدم جلوتر رفتهاند. گزارشهای اخیر نشان میدهد که کاربران کیف پولهای سختافزاری Ledger و Trezor در روزهای گذشته نامههای فیزیکی مشکوکی دریافت کردهاند که ظاهرا از طرف تیم پشتیبانی این شرکتها ارسال شده است.
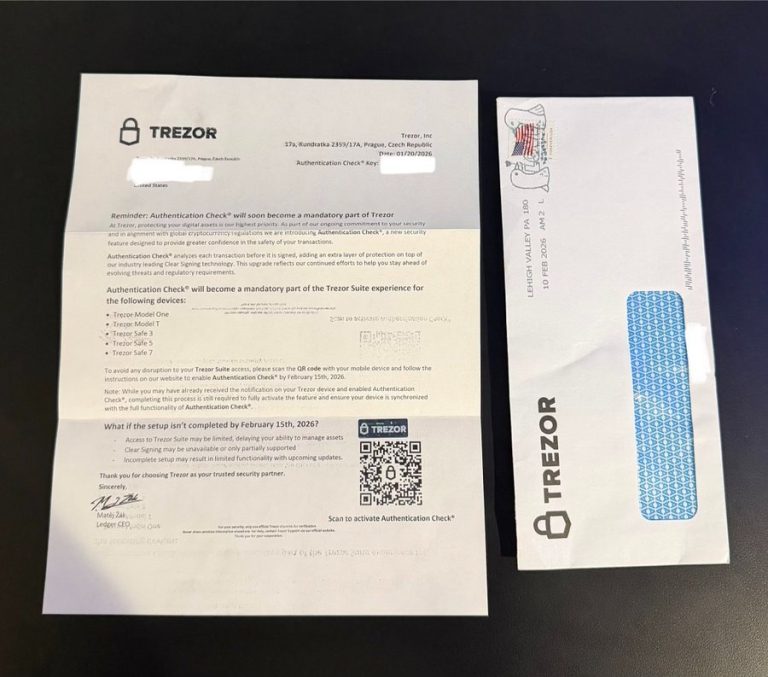
این نامهها با لحنی رسمی، کاربران را موظف به انجام یک «بررسی امنیتی اجباری» یا «تایید تراکنش» قبل از یک مهلت مشخص، یعنی تا تاریخ ۱۵ فوریه ۲۰۲۶، میکنند. ظاهر حرفهای نامهها، استفاده از لوگو، هولوگرام، امضاهای جعلی و حتی درج نام مدیرعامل ترزور، باعث شده بسیاری از کاربران در نگاه اول به واقعی بودن آنها شک نکنند.
سناریوی کلاهبرداری چگونه اجرا میشود؟
مکانیزم این کلاهبرداری ساده اما بسیار خطرناک است. داخل نامه از کاربران خواسته میشود برای «امنسازی کیف پول» یک کد QR را اسکن کنند. این کد کاربر را به وبسایتی هدایت میکند که شباهت زیادی به وبسایت رسمی لجر یا ترزور دارد. در مرحله بعد، از کاربر درخواست میشود عبارت بازیابی ۱۲، ۲۰ یا ۲۴ کلمهای خود را وارد کند.
به محض وارد کردن این اطلاعات، کنترل کامل کیف پول به دست هکرها میافتد و داراییها در مدت کوتاهی تخلیه میشوند. لجر و ترزور بار دیگر تاکید کردهاند که عبارت بازیابی فقط باید روی خود دستگاه سختافزاری وارد شود و هیچگاه از طریق سایت، ایمیل یا نامه درخواست نمیشود.
دادههای کاربران چگونه به دست کلاهبرداران رسیده؟
بررسیهای امنیتی نشان میدهد این حمله احتمالا به نشتهای اطلاعاتی گذشته مرتبط است. لجر در سال ۲۰۲۰ با یک افشای گسترده اطلاعات کاربران مواجه شد و طبق گزارشها، در اوایل سال ۲۰۲۶ نیز بخشی از دادهها از طریق یک پردازشگر پرداخت ثالث در معرض خطر قرار گرفته است. ترزور هم در ژانویه ۲۰۲۴ تایید کرد که اطلاعات تماس حدود ۶۶ هزار کاربر آن افشا شده است. همین اطلاعات تماس، حالا ابزار اصلی کلاهبرداران برای ارسال نامههای فیزیکی هدفمند شده است.
افزایش چشمگیر خسارتهای امنیتی در بازار رمزارز
طبق گزارش شرکت امنیت بلاکچینی SlowMist، تنها از ابتدای سال جاری میلادی (2026)، حدود ۶۹ میلیون دلار از بازار رمزارزها به دلیل حملات مختلف از دست رفته است. این خسارتها شامل هک حسابها، ضعف قراردادهای هوشمند، حملات زنجیره تأمین، فلش لون (دریافت وام فوری) و ساندویچ اتک (حمله از طریق سفارشات مخالف) بوده و نشان میدهد تهدیدهای امنیتی در بازار کریپتو هر روز شکل پیچیدهتری به خود میگیرند.
جمعبندی
کلاهبرداری با نامههای فیزیکی جعلی نشان میدهد که مهاجمان رمزارزی روشهای خود را بهطور مداوم بهروزرسانی میکنند. کاربران کیف پولهای سختافزاری باید بدانند که هیچ شرکت معتبری هرگز عبارت بازیابی را درخواست نمیکند. بهترین راهکار، بیاعتنایی کامل به این نامهها، نابود کردن آنها و بررسی هرگونه اطلاعیه فقط از طریق وبسایتها و کانالهای رسمی است. در دنیای کریپتو، آگاهی همچنان مهمترین لایه امنیتی کاربران محسوب میشود.
سوالات متداول (FAQ)
آیا لجر یا ترزور واقعاً برای کاربران نامه فیزیکی ارسال میکنند؟
خیر. لجر و ترزور بهطور رسمی اعلام کردهاند که هیچگاه از طریق نامه، ایمیل یا پیام از کاربران درخواست اطلاعات حساس یا عبارت بازیابی نمیکنند.
اگر نامهای با درخواست اسکن QR Code دریافت کردیم چه کار کنیم؟
به هیچ عنوان کد QR را اسکن نکنید. بهترین کار، نابود کردن نامه و بررسی اطلاعیهها فقط از طریق وبسایت و شبکههای اجتماعی رسمی لجر یا ترزور است.
وارد کردن عبارت بازیابی چه خطری دارد؟
عبارت بازیابی کلید اصلی کیف پول شماست. با وارد کردن آن در سایتهای جعلی، هکرها کنترل کامل داراییها را به دست میآورند و امکان بازگشت سرمایه تقریباً صفر است.
کلاهبرداران چگونه آدرس کاربران را پیدا کردهاند؟
این حملات احتمالاً به نشت اطلاعات کاربران در سالهای گذشته مرتبط است؛ از جمله افشای دادههای لجر در سال ۲۰۲۰ و ترزور در سال ۲۰۲۴.
در صورت لو رفتن عبارت بازیابی چه باید کرد؟
بلافاصله یک کیف پول جدید بسازید و در صورت امکان، داراییها را سریعاً به آدرس جدید منتقل کنید. تأخیر در این شرایط میتواند به از دست رفتن کامل سرمایه منجر شود.