
فهرست مطالب
در روزهای اخیر کاربران کیف پول متامسک با کلاهبرداری جدیدی روبهرو شدهاند؛ یک کلاهبرداری هوشمندانه که بار دیگر نشان داد باید حواسمان به آدرسهای اینترنتی بیشتر باشد. در این حمله، کلاهبرداران با ارسال یک ایمیل جعلی، عبارت امنیتی کاربران را دزدیده و داراییهای آنها را به کیف پول خود انتقال دادهاند. این سرقت نشان میدهد پیش از ارسال اطلاعات حساس باید از اعتبار «درخواستکننده» مطمئن شد.
خلاصه خبر
- کاربران MetaMask هدف یک کلاهبرداری فیشینگ جدید با عنوان «فعالسازی جعلی رمز عبور دو مرحله یا 2FA» قرار گرفتهاند.
- مهاجمان با ایمیلهای جعلی و ایجاد حس فوریت، کاربران را به وارد کردن عبارت بازیابی ترغیب میکنند.
- این حمله پس از چند رخداد امنیتی بزرگ در کیفپولها رخ داده و نگرانیها را افزایش داده است.
- با وجود این حملات، آمارها از کاهش کلی خسارات فیشینگ در سال ۲۰۲۵ خبر میدهند.
کلاهبرداری جدید با نقاب افزایش امنیت
در روزهای ابتدایی سال ۲۰۲۶، گزارشها از یک موج تازه کلاهبرداری علیه کاربران متامسک حکایت دارد؛ حملهای که اینبار با وعده «افزایش امنیت» و فعالسازی احراز هویت دو مرحلهای (2FA) انجام میشود. مهاجمان با ارسال ایمیلهایی که از نظر ظاهری کاملا شبیه پیامهای رسمی متامسک هستند، تلاش میکنند اعتماد کاربران را جلب کنند.
این ایمیلها معمولا با لحن هشداردهنده و حتی با تایمر شمارش معکوس همراهاند تا کاربر را وادار کنند بدون فکر و بررسی، روی لینک «فعالسازی 2FA» کلیک کند. اما پشت این ظاهر حرفهای، یک دام خطرناک پنهان شده است.
سرقت عبارت بازیابی؛ هدف اصلی مهاجمان
پس از کلیک روی لینک، کاربر به یک صفحه جعلی هدایت میشود که از او میخواهد عبارت بازیابی (Seed Phrase) کیف پول خود را وارد کند. در واقع تمام این فرآیند ساختگی است و تنها هدف آن، دسترسی کامل مهاجمان به ارزهای دیجیتال قربانی است. با در اختیار داشتن عبارت بازیابی، انتقال کل موجودی کیف پول تنها در چند ثانیه ممکن میشود.
کارشناسان امنیت بلاکچین تاکید میکنند متامسک هیچگاه از طریق ایمیل از کاربران نمیخواهد اطلاعات حساس یا عبارت بازیابی خود را وارد کنند و هرگونه درخواستی از این قبیل، بهاحتمال بالا کلاهبرداری است.
نشانههایی که کلاهبرداری را لو میدهد
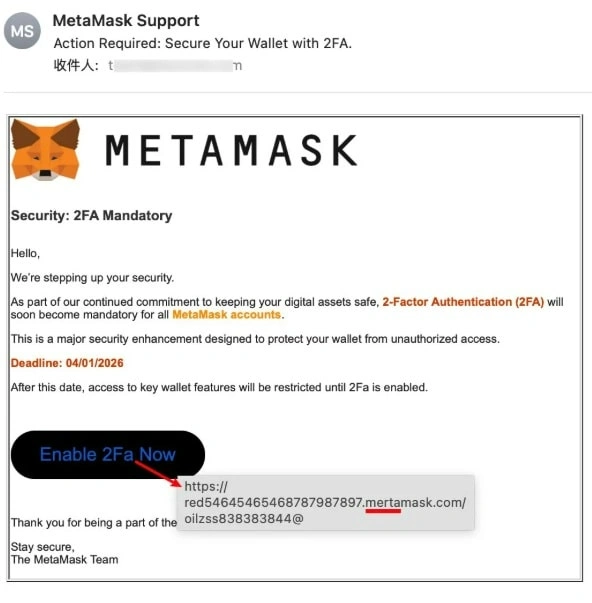
بررسیها نشان میدهد این ایمیلهای جعلی معمولا نشانههایی دارند که میتوانند زنگ خطر را به صدا درآورند؛ از غلطهای املایی جزئی گرفته تا آدرسهای اینترنتی مشکوک. در برخی موارد، کاربران به سایتی هدایت شدهاند که آدرس آن بهجای «metamask» بهصورت «mertamask» نوشته شده بود (یک r اضافه قبل از t). همچنین ارسال ایمیل از آدرسهای عمومی یا نامرتبط یکی دیگر از نشانههای رایج این حملات است.
ادامهدار بودن حملات، اما کاهش خسارات
این کمپین فیشینگ تنها نمونهای از حملات اخیر به کاربران رمزارز است. در هفتههای گذشته، کاربران Trust Wallet نیز با یک نسخه مخرب از افزونه مرورگر مواجه شدند که منجر به خسارت چند میلیون دلاری شد. با این حال، گزارشها نشان میدهد مجموع خسارات ناشی از فیشینگ در سال ۲۰۲۵ نسبت به سال قبل حدود ۸۸ درصد کاهش یافته است.
جمعبندی
هرچند آمارها از کاهش کلی خسارات کلاهبرداری در بازار رمزارز خبر میدهند، اما حملات هدفمند و هوشمندانه همچنان ادامه دارند. تجربه اخیر کاربران متامسک نشان میدهد که مهمترین خط دفاعی، آگاهی و دقت خود کاربران است. بهخاطر داشته باشید: هیچ کیف پول معتبری هرگز از شما عبارت بازیابی نمیخواهد و یک کلیک اشتباه میتواند به از دست رفتن تمام داراییها منجر شود.
سوالات متداول (FAQ)
این کلاهبرداری جدید متامسک دقیقاً چگونه انجام میشود؟
مهاجمان با ارسال ایمیل جعلی و معرفی آن بهعنوان «فعالسازی احراز هویت دو مرحلهای (2FA)»، کاربران را به یک سایت تقلبی هدایت میکنند و از آنها میخواهند عبارت بازیابی خود را وارد کنند.
هدف اصلی کلاهبرداران از این حمله چیست؟
دسترسی به عبارت بازیابی (Seed Phrase). با داشتن این عبارت، کلاهبرداران میتوانند بهراحتی تمام داراییهای کیف پول را منتقل کنند.
آیا متامسک واقعاً از طریق ایمیل درخواست فعالسازی 2FA میکند؟
خیر. متامسک هیچوقت از طریق ایمیل درخواست وارد کردن اطلاعات حساس یا عبارت بازیابی نمیکند. چنین پیامهایی تقریباً همیشه کلاهبرداری هستند.
چطور میتوان ایمیلهای فیشینگ را تشخیص داد؟
وجود غلط املایی در آدرس سایت، دامنههای مشابه اما جعلی (مثل mertamask)، لحن بیشازحد اضطراری، تایمر شمارش معکوس و ارسال ایمیل از آدرسهای نامعتبر از نشانههای رایج فیشینگ هستند.
اگر عبارت بازیابی را وارد سایت جعلی کنیم، چه اتفاقی میافتد؟
کیف پول عملاً بهطور کامل در اختیار مهاجم قرار میگیرد و داراییها میتوانند در چند ثانیه تخلیه شوند.
برای جلوگیری از چنین کلاهبرداریهایی چه کاری باید انجام داد؟
هرگز روی لینکهای مشکوک کلیک نکنید، آدرس سایت را دقیق بررسی کنید و عبارت بازیابی را تحت هیچ شرایطی در اختیار هیچ فرد یا سایتی قرار ندهید.